開催日
開催形式
オンライン
主催
テーマ・対象者
SOC 2
情報システム
セキュリティ担当
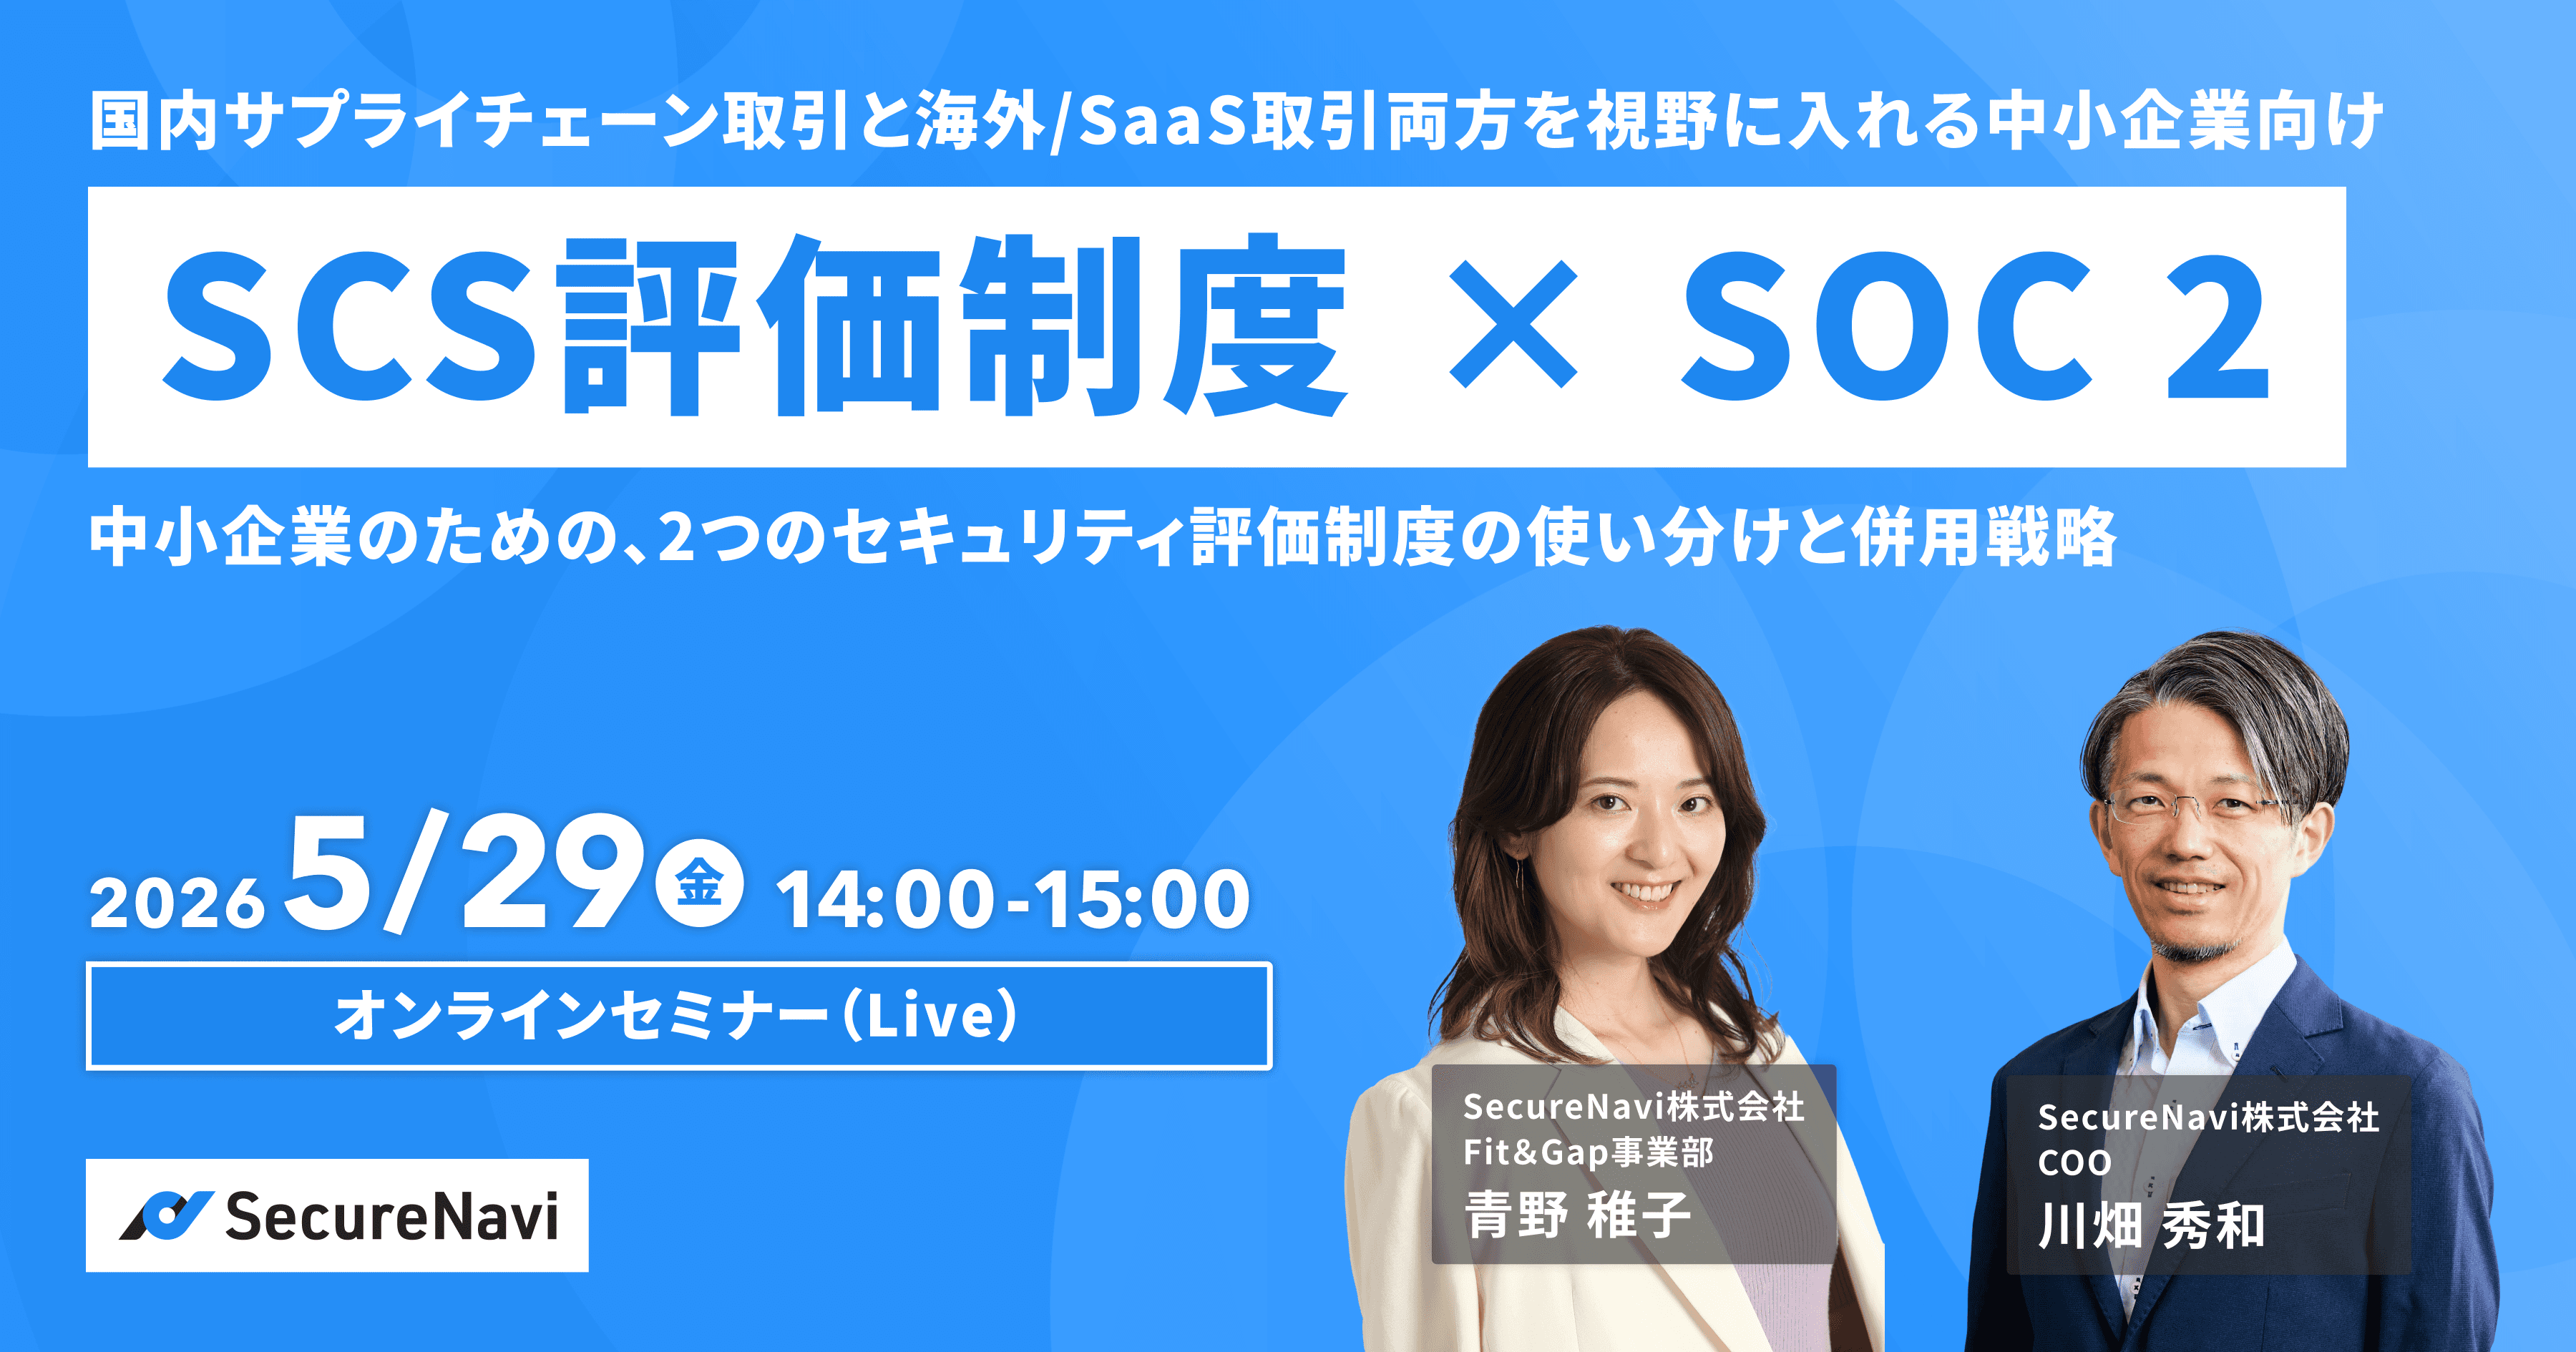
本セミナーでは、SCS評価制度とSOC 2について、対象範囲・評価主体・成果物の違いを整理したうえで、自社の取引構造に応じた使い分けと併用方法を解説します。
前半では、SCS評価制度の背景や★3〜★5の位置づけ、SOC 2のType 1/Type 2、Trust Services Criteria、SOC 2対応によって整備される内部統制を紹介します。
続いて、国内取引が中心の製造業・受託開発、海外顧客を持つSaaS事業者、双方の取引がある企業、ISMS取得済み企業という4つのケースをもとに、どの制度から取り組むべきかを整理します。また、ID・パスワード管理、脆弱性管理、ログ取得・監視、委託先管理、インシデント対応など、SCSとSOC 2に共通する対策も取り上げます。
後半では、SOC 2対応にかかる費用や運用負荷をテーマに、Fit&Gapと米国監査法人を組み合わせた対応方法を紹介。最後に、SCS、SOC 2、ISMSに関する参加者からの質問に回答しています。
登壇者
SecureNavi株式会社
川畑 秀和
COO
SecureNavi株式会社
青野 稚子
Fit&Gap担当部長
セミナーの要点
SCS評価制度は国内サプライチェーン取引、SOC 2はSaaS・海外取引などで活用される制度として違いを整理
SOC 2のType 1/Type 2の違いと、初年度Type 1からType 2へ進む考え方を解説
制度選択は「自社の顧客が何を求めているか」を起点に判断する考え方を紹介
SCSとSOC 2に共通するアクセス管理、脆弱性管理、ログ監視、委託先管理、インシデント対応等を紹介
Fit&Gapと米国監査法人を組み合わせたSOC 2対応の効率化・低コスト化を紹介
セミナーを動画で見る
58分46秒