開催日
開催形式
オンライン
主催
テーマ・対象者
SOC 2
SaaSセキュリティ
情報システム
セキュリティ担当
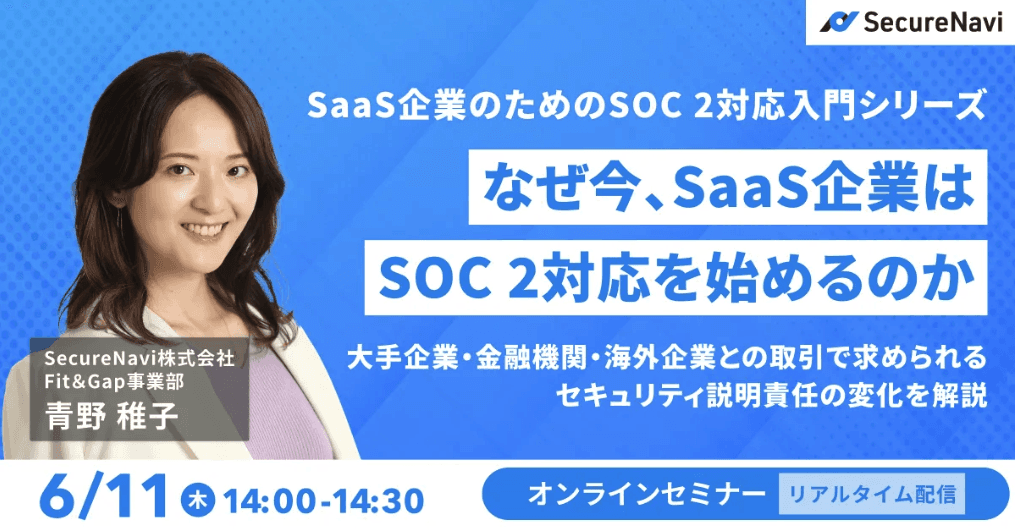
SOC 2とは何か。ISMSとは何が違い、SaaS企業にとってどのような意味を持つのか。
本セミナーでは、SOCレポートの基本から、Type 1・Type 2、Trust Services Criteriaの5カテゴリーなど、SOC 2を検討するうえで押さえておきたい基礎を解説します。
また、対応費用やスケジュール、アクセス制御・ログ取得・インシデント対応・脆弱性管理・委託先管理・変更管理といった内部統制についても紹介します。
後半では、取引先によるセキュリティ確認が、チェックシートやISMS取得状況の確認だけではなく、実際の運用状況や統制が継続的に機能していることを、より具体的に説明する方向へ変化しているという考え方を紹介します。
Fit&Gapを活用したSOC 2対応についても解説しています。
登壇者
SecureNavi株式会社
青野 稚子
Fit&Gap担当部長
セミナーの要点
SOC 2の基本、SOCレポートの位置づけ、ISMSとの違い、Type 1・Type 2、Trust Services Criteriaを解説
アクセス制御、ログ管理、インシデント対応、脆弱性管理、委託先管理、変更管理などの内部統制を紹介
大手企業・金融機関・海外企業との取引で、セキュリティ運用を具体的かつ客観的に説明する要求が高まっている背景を解説
SOC 2対応の費用・期間や、Fit&Gapと米国監査法人を利用した対応方法を紹介
Q&Aでは、Fit&Gapのみでコンサルなしに進める場合の難しさと、チャットや定期ミーティングによるサポートについて回答
セミナーを動画で見る
29分49秒